


 درباره ما
 تماس با ما
حملات DDoS چیست؟ انواع دیداس و روشهای جلوگیری از آن
در دنیای امروز، دسترسپذیری سرویسهای دیجیتال یکی از مهمترین الزامات کسبوکارها و سازمانهاست. سامانههای بانکی، پلتفرمهای ابری، درگاههای پرداخت، APIها، زیرساختهای ارتباطی، سامانههای حیاتی و وبسایتهای فروشگاهی همگی برای ارائه خدمات به کاربران به شبکه و منابع پردازشی متکی هستند. اختلال در دسترسی به این سرویسها میتواند به توقف عملیات، از دست رفتن درآمد، کاهش اعتماد مشتریان و ایجاد پیامدهای امنیتی و عملیاتی منجر شود.
یکی از تهدیدهایی که مستقیماً دسترسپذیری سرویسها را هدف قرار میدهد، حمله منع سرویس توزیعشده (Distributed Denial of Service) یا به اختصار DDoS است. در این حملات، مهاجم تلاش میکند با ایجاد حجم یا الگویی از ترافیک و درخواستهای مخرب، ظرفیت شبکه، تجهیزات زیرساختی یا منابع پردازشی سرویس هدف را اشباع کند؛ بهگونهای که کاربران واقعی نتوانند بهدرستی از آن استفاده کنند.
حملات DDoS ممکن است با ترافیک بسیار زیاد و قابلاندازهگیری در مقیاس گیگابیت یا ترابیت بر ثانیه انجام شوند؛ اما همه حملات موفق الزاماً پهنای باند بالایی مصرف نمیکنند. گاهی تعداد زیادی درخواست به یک API یا صفحه پرهزینه وبسایت، فشار زیادی بر پایگاه داده یا پردازنده وارد میکند، درحالیکه حجم کل ترافیک نسبتاً عادی به نظر میرسد.
به همین دلیل، مقابله با DDoS صرفاً به خرید تجهیزات قدرتمندتر یا افزایش پهنای باند محدود نمیشود. دفاع مؤثر به شناخت نوع حمله، شناسایی گلوگاه واقعی، طراحی معماری مقاوم، پایش مستمر و همکاری با ارائهدهندگان خدمات شبکه و امنیت نیاز دارد.
حمله DDoS چیست؟
حمله DDoS نوعی حمله سایبری با هدف مختل کردن دسترسپذیری یک سرویس، سرور، شبکه یا برنامه است که معمولاً از چندین منبع توزیعشده برای تولید ترافیک یا درخواستهای مخرب استفاده میکند.
برای درک بهتر این مفهوم، باید ابتدا دو اصطلاح DoS و DDoS را از یکدیگر متمایز کنیم.
حمله DoS چیست؟
DoS مخفف عبارت Denial of Service و به معنای «منع سرویس» است. در این نوع حمله، مهاجم با مصرف منابع محدود، ایجاد اختلال در پروتکل یا بهرهبرداری از یک ضعف فنی تلاش میکند سرویس را از دسترس کاربران خارج کند.
در سادهترین حالت، ممکن است یک منبع حمله برای اشغال منابع یک سرور کافی باشد. البته موفقیت چنین حملهای به ظرفیت هدف، نوع آسیبپذیری و محدودیتهای شبکه بستگی دارد.
حمله DDoS چیست و چه تفاوتی با DoS دارد؟
DDoS مخفف Distributed Denial of Service است. تفاوت اصلی آن با DoS در توزیعشدن منابع حمله میان چندین سیستم یا نقطه مبدأ است.
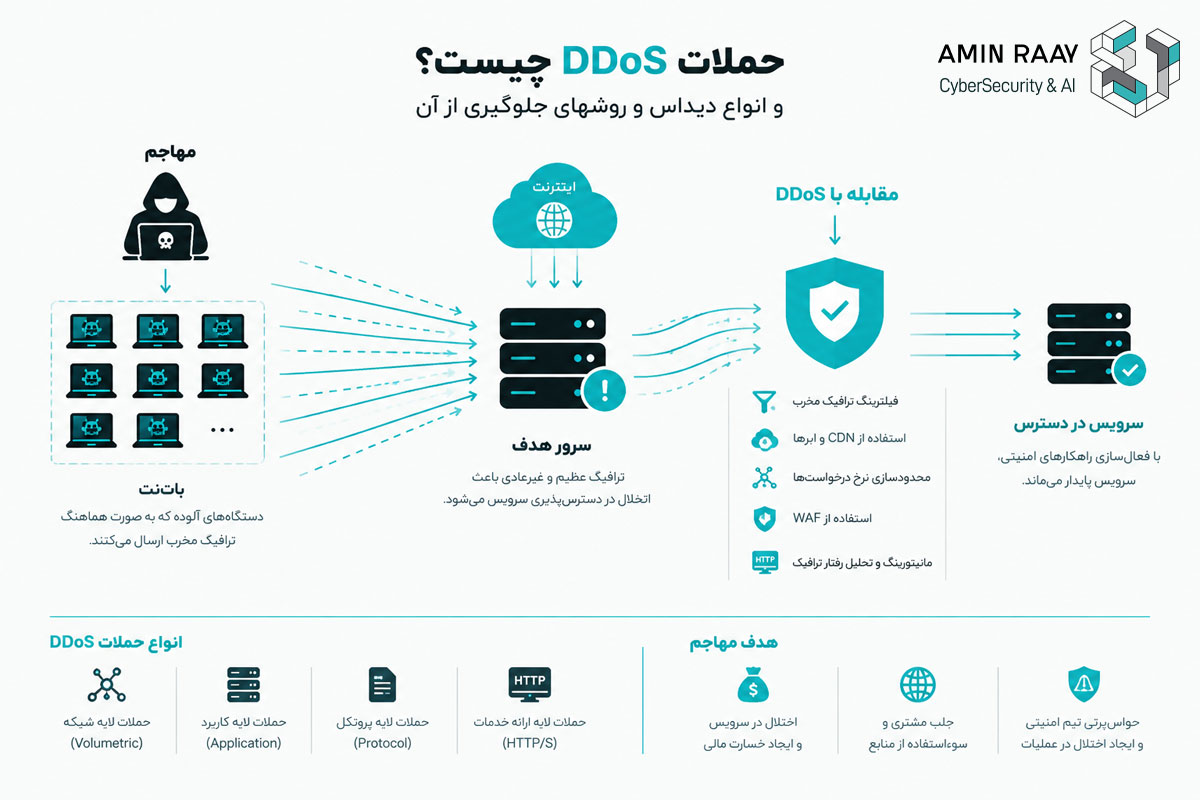
در یک حمله DDoS، تعداد زیادی دستگاه یا سیستم میتوانند بهصورت هماهنگ ترافیک تولید کنند. این منابع ممکن است شامل رایانههای آلوده، سرورهای آسیبپذیر، دستگاههای اینترنت اشیا یا سایر تجهیزات تسخیرشده باشند.
توزیعشدن ترافیک چند مزیت برای مهاجم ایجاد میکند:
- افزایش ظرفیت مجموع ترافیک یا تعداد درخواستها.
- دشوارتر شدن تشخیص و مسدودسازی منابع مخرب.
- امکان استفاده از آدرسهای مبدأ متعدد و پراکنده.
- افزایش احتمال عبور بخشی از ترافیک از فیلترهای ساده مبتنی بر IP.
- ایجاد فشار همزمان بر چند بخش از زیرساخت هدف.
البته هر ترافیک چندمنبعی یا هر افزایش ناگهانی درخواستها الزاماً حمله DDoS نیست. برای تشخیص حمله باید رفتار ترافیک، الگوی درخواستها، وضعیت سرویس و شواهد فنی در کنار یکدیگر بررسی شوند.
حملات DDoS چگونه انجام میشوند؟
برای فهم سازوکار حملات DDoS، ابتدا باید با مفهوم باتنت آشنا شویم.
باتنت (Botnet) چیست؟
باتنت مجموعهای از دستگاهها یا سیستمهای متصل به شبکه است که مهاجم توانسته است آنها را تحت کنترل خود درآورد. این دستگاهها ممکن است رایانههای شخصی، سرورها، روترها، دوربینهای متصل به اینترنت یا سایر تجهیزات باشند.
در بسیاری از موارد، دستگاههای عضو باتنت بدون اطلاع مالک آنها مورد سوءاستفاده قرار میگیرند. بدافزار یا دسترسی غیرمجاز میتواند امکان دریافت فرمان و اجرای فعالیتهای هماهنگ را برای مهاجم فراهم کند.
باتنتها یکی از منابع مهم حملات DDoS هستند، اما تنها روش ایجاد ترافیک توزیعشده محسوب نمیشوند. در حملات بازتابی و تقویتی، مهاجم ممکن است از سرورهای واسطهای که بهدرستی پیکربندی نشدهاند نیز سوءاستفاده کند.
مراحل کلی یک حمله DDoS
از دید مفهومی، حمله میتواند شامل مراحل زیر باشد:
- آمادهسازی منابع: مهاجم منابع تولید ترافیک را از طریق سیستمهای تسخیرشده یا زیرساختهای قابل سوءاستفاده فراهم میکند.
- انتخاب هدف: یک سرویس عمومی، نشانی IP، دامنه، API، سرور بازی، سامانه DNS یا بخش دیگری از زیرساخت انتخاب میشود.
- تولید ترافیک یا درخواست: منابع حمله بهطور همزمان بستههای شبکه یا درخواستهای کاربردی ارسال میکنند.
- مصرف ظرفیت محدود: پهنای باند، ظرفیت پردازش بستهها، جدول اتصالها، منابع پردازنده، حافظه یا منابع برنامه تحت فشار قرار میگیرند.
- افت کیفیت سرویس: افزایش تأخیر، ازدسترفتن بستهها، افزایش خطاها یا قطع دسترسی کاربران واقعی رخ میدهد.
این مراحل توصیفی کلی هستند و همه حملات دقیقاً از یک الگو پیروی نمیکنند. برخی حملات مستقیماً مقصد را هدف میگیرند و برخی از سازوکارهای بازتاب و تقویت ترافیک بهره میبرند.
انگیزهها و اهداف حملات DDoS
درک انگیزه مهاجم به سازمان کمک میکند تهدید را بهتر ارزیابی کند؛ بااینحال، از روی نوع حمله بهتنهایی نمیتوان انگیزه قطعی مهاجم را تعیین کرد. برخی از انگیزههای رایج حملات DDoS عبارتند از:
۱. اخاذی مالی
در حملات اخاذیمحور، مهاجم تهدید میکند که سرویس سازمان را از دسترس خارج خواهد کرد یا حمله را آغاز میکند تا قربانی را به پرداخت پول وادار کند. گاهی حمله باجخواهانه مستقل است و گاهی بهعنوان ابزاری برای افزایش فشار در کنار سایر فعالیتهای مخرب به کار میرود.
۲. رقابت ناسالم و آسیب اقتصادی
اختلال در پلتفرم خدماتی یا سامانه یک سازمان میتواند باعث اختلال در خدمات یا ازدسترفتن فروش و مشتری شود. بنابراین رقبای سازمان یا کسبوکار یکی از مظنونین حملات دیداس هستند. بااینحال، وقوع یک حمله بهتنهایی اثبات نمیکند که رقیب تجاری پشت آن قرار دارد.
۳. هکتیویسم (Hacktivism) و اعتراض سیاسی یا اجتماعی
برخی گروهها از حملات DDoS برای ایجاد اختلال در وبسایتها و خدمات عمومی با انگیزههای سیاسی، اجتماعی یا ایدئولوژیک استفاده میکنند.
۴. ایجاد اختلال عملیاتی
مهاجم ممکن است هدفش توقف یک خدمت، مختل کردن ارتباطات یا کاهش دسترسپذیری یک سامانه مهم باشد. اهدافی مانند ارائهدهندگان خدمات اینترنتی، شرکتهای مخابراتی، سامانههای مالی و زیرساختهای حیاتی ممکن است در معرض چنین حملاتی قرار گیرند.
۵. منحرف کردن توجه تیم امنیت
حمله DDoS ممکن است بهعنوان پوششی برای فعالیت دیگری استفاده شود؛ برای مثال، همزمان با اختلال در دسترسپذیری، تیم عملیات و امنیت با حجم زیادی از هشدارها و رخدادها درگیر شود. این احتمال باید در فرایند پاسخگویی بررسی شود، اما نباید فرض کرد هر حمله DDoS الزاماً پوششی برای نفوذ یا سرقت اطلاعات است.
۶. نمایش قدرت یا آزمایش غیرمجاز
برخی مهاجمان با هدف نمایش توانایی فنی، کسب شهرت یا اثبات قدرت گروهی اقدام به حمله میکنند. اجرای آزمایش فشار روی زیرساخت دیگران بدون مجوز نیز میتواند موجب اختلال واقعی شود و نباید با آزمون مجاز و کنترلشده اشتباه گرفته شود.
۷. آسیب به اعتبار و اعتماد کاربران
حتی اگر دادهای سرقت نشود، از دسترس خارج شدن مکرر یک سرویس میتواند اعتماد مشتریان را کاهش دهد و قابلیت اطمینان سازمان را زیر سوال ببرد. تشخیص انگیزه، هویت یا وابستگی مهاجم نیازمند شواهد مستقل است. آدرسهای IP، موقعیت جغرافیایی ظاهری ترافیک یا نام یک ابزار بهتنهایی برای انتساب قطعی حمله کافی نیستند.
انواع حملات DDoS
حملات DDoS را میتوان بر اساس لایه شبکه، منبع مصرف منابع یا سازوکار فنی دستهبندی کرد. رایجترین تقسیمبندی عملیاتی شامل سه گروه اصلی است:
- حملات حجمی (Volumetric Attacks)
- حملات پروتکلی (Protocol Attacks)
- حملات لایه کاربرد (Application Layer Attacks)
این دستهبندی برای توضیح مفاهیم مفید است، اما مرز میان گروهها همیشه ثابت نیست. یک حمله ممکن است چند روش را ترکیب کند و همزمان چند لایه از زیرساخت را تحت فشار قرار دهد.
۱. حملات حجمی (Volumetric DDoS)
هدف حملات حجمی اشباع کردن ظرفیت انتقال داده در مسیر ارتباطی هدف یا بخشهایی از زیرساخت شبکه است. در این حملات، مقدار ترافیک ورودی میتواند از ظرفیت لینک، مسیر ارتباطی یا تجهیزات عبور ترافیک بیشتر شود.
دو واحد رایج برای توصیف چنین حملاتی عبارتاند از:
- bps: بیت بر ثانیه؛ برای سنجش نرخ انتقال داده.
- pps: بسته بر ثانیه؛ برای سنجش تعداد بستههای پردازششده در واحد زمان.
این دو معیار یکسان نیستند. ترافیک با بستههای کوچک میتواند نرخ بسته بالایی ایجاد کند، حتی اگر نرخ بیت آن به اندازه یک سیل ترافیکی با بستههای بزرگ نباشد.
سیل UDP یا (UDP Flood):
در این روش، تعداد زیادی بسته UDP به سمت هدف ارسال میشود. اگر تجهیزات یا سرویس مقصد مجبور شوند حجم زیادی از این بستهها را پردازش کنند، ممکن است ظرفیت شبکه یا منابع پردازشی آنها اشباع شود. شدت و اثر حمله به اندازه بستهها، نرخ بسته، مسیر شبکه، پیکربندی تجهیزات و رفتار سرویس هدف بستگی دارد.
حملات ICMP Flood:
در این دسته، حجم زیادی از پیامهای ICMP به سمت هدف ارسال میشود. اگر نرخ پیامها از ظرفیت پردازش یا انتقال هدف بیشتر باشد، ممکن است منابع شبکه و تجهیزات تحت فشار قرار گیرند. ICM برای عملکرد و عیبیابی شبکه کاربرد مشروع دارد؛ بنابراین، مسدودسازی کامل و بدون ارزیابی آن میتواند مشکلاتی در عیبیابی یا عملکرد شبکه ایجاد کند. سیاست دفاعی باید متناسب با نیاز واقعی شبکه تنظیم شود.
حملات بازتابی و تقویتی (Reflection and Amplification):
در حمله بازتابی، مهاجم از سرویسهای واسطه استفاده میکند تا پاسخهای آنها به سمت هدف ارسال شوند. اگر مهاجم آدرس مبدأ درخواستها را جعل کند و سرویس واسطه پاسخ را به نشانی قربانی بفرستد، قربانی حجم زیادی از پاسخهای ناخواسته دریافت میکند.
در حملات تقویتی، پاسخ سرویس واسطه میتواند از درخواست اولیه بزرگتر باشد. این اختلاف اندازه باعث میشود مهاجم با حجم درخواست اولیه کمتر، ترافیک بیشتری را به سمت قربانی هدایت کند.
سرویسهای UDP که در معرض اینترنت قرار دارند و محدودیت یا اعتبارسنجی مناسبی ندارند، بسته به پروتکل و پیکربندی میتوانند در چنین حملاتی مورد سوءاستفاده قرار گیرند.
نمونههای شناختهشده شامل حملات مبتنی بر DNS، NTP و Memcached هستند. این نامها به روشهای مشخصی از سوءاستفاده اشاره دارند و به معنای آسیبپذیر بودن همه سرورهای مربوط به این پروتکلها نیستند.
روشهای دفاعی مهم برای مقابله با حملات حجمی:
- همکاری با ISP
- فیلتر ترافیک مخرب در بالادست
- استفاده از خدمات مقابله با DDoS
- جلوگیری از جعل آدرس مبدأ در شبکههای مبدأ
- محدودسازی دسترسی سرویسهای غیرضروری.
۲. حملات پروتکلی (Protocol Attacks)
حملات پروتکلی، منابع یا سازوکارهای پردازشی لایه شبکه و انتقال را هدف قرار میدهند. این منابع میتوانند شامل ظرفیت پردازش بسته، جدول وضعیت اتصالها، منابع فایروال، متعادلکننده بار یا سایر تجهیزات شبکه باشند.
در این نوع حملات، لزوماً بیشترین حجم ترافیک عامل اختلال نیست؛ گاهی الگوی بستهها یا تعداد عملیات موردنیاز برای پردازش آنها تعیینکننده است.
حمله SYN Flood:
TCP برای برقراری اتصال از فرایندی موسوم به دستدهی سهمرحلهای (Three-Way Handshake) استفاده میکند. در SYN Flood، تعداد زیادی درخواست آغاز اتصال ارسال میشود، اما فرایند تکمیل اتصال ممکن است به شکل عادی انجام نشود. این وضعیت میتواند منابع مربوط به اتصالهای نیمهباز را مصرف کند. در نتیجه، اتصال کاربران واقعی ممکن است با تأخیر یا شکست مواجه شود.
روشهایی مانند SYN Cookies، تنظیم مناسب محدودیتهای اتصال، محافظت در تجهیزات مرزی و استفاده از خدمات مقابله با DDoS میتوانند در کاهش اثر این حمله مؤثر باشند. بااینحال، هیچکدام جایگزین ظرفیت و معماری مناسب در برابر همه انواع حمله نیستند.
حملات مبتنی بر سوءاستفاده از وضعیت اتصال:
فایروالهای حالتمند (Stateful Firewalls) و برخی تجهیزات شبکه برای هر اتصال، اطلاعاتی را نگهداری میکنند. اگر تعداد اتصالها یا نرخ ایجاد آنها بیش از ظرفیت تجهیزات باشد، منابع جدول وضعیت و پردازش میتوانند اشباع شوند. این حملات ممکن است حتی زمانی اختلال ایجاد کنند که پهنای باند لینک به حداکثر نرسیده باشد.
حملات مبتنی بر بستههای نامعتبر یا غیرمنتظره:
در این دسته، بستههایی با الگوهای غیرعادی، وضعیتهای پروتکلی نامعتبر یا ترکیبهای خاص به سمت تجهیزات ارسال میشوند تا هزینه پردازش افزایش یابد یا از ضعفهای پیادهسازی سوءاستفاده شود. اثر این حملات به نسخه نرمافزار، رفتار پروتکل و پیکربندی تجهیزات وابسته است. بهروزرسانی امنیتی و حذف سرویسهای غیرضروری میتواند سطح ریسک را کاهش دهد.
روشهای دفاعی مهم برای مقابله با حملات پروتکلی:
- تنظیم صحیح تجهیزات شبکه
- بهروزرسانی firmware و نرمافزار
- پایش نرخ بسته و اتصال
- محدودسازی منابع قابل مصرف
- استفاده از محافظتهای تخصصی لایه ۳ و ۴
- انتقال فیلترینگ به نقطهای پیش از اشباع زیرساخت
۳. حملات لایه کاربرد (Application Layer DDoS)
حملات لایه کاربرد که معمولاً با عنوان حملات لایه ۷ (Layer 7) شناخته میشوند، درخواستهایی را هدف قرار میدهند که سرویس برای پردازش آنها باید منابع کاربردی مصرف کند؛ مانند درخواستهای HTTP و HTTPS.
این حملات از نظر دفاعی چالشبرانگیز هستند، زیرا درخواست مخرب ممکن است از نظر ساختار کاملاً معتبر به نظر برسد. برای مثال، یک درخواست HTTP واقعی میتواند در عین معتبر بودن، عملیاتی سنگین در برنامه یا پایگاه داده ایجاد کند.
حمله HTTP Flood:
در HTTP Flood، تعداد زیادی درخواست HTTP به یک وبسایت یا API ارسال میشود. این درخواستها ممکن است مسیرهای مشخص یا منابع مختلف برنامه را هدف قرار دهند.
اگر پردازش هر درخواست به عملیات سنگین در برنامه، اجرای پرسوجوهای پایگاه داده یا فراخوانی سرویسهای داخلی نیاز داشته باشد، حتی ترافیکی با حجم متوسط نیز میتواند باعث کاهش کارایی شود.
حمله به نقاط پایانی پرهزینه API:
برخی APIها برای پاسخ به هر درخواست، عملیات پیچیدهای انجام میدهند؛ مانند تولید گزارش، جستوجوی گسترده، پردازش داده یا فراخوانی چند سرویس دیگر.
در چنین شرایطی، تعداد محدودی از درخواستهای پرتکرار یا پرهزینه میتوانند منابع محاسباتی را تحت فشار قرار دهند. به همین دلیل، محافظت از API باید علاوه بر حجم درخواست، هزینه پردازش، الگوی استفاده و سطح دسترسی مشتریان را نیز در نظر بگیرد.
حملات Slow HTTP:
در حملات موسوم به Slow HTTP، مهاجم تلاش میکند اتصالها را برای مدت طولانی باز نگه دارد یا ارسال و دریافت داده را به شکلی انجام دهد که منابع اتصال بهآرامی مصرف شوند.
در این نوع حمله، نرخ بیت ممکن است پایین باشد، اما تعداد زیاد اتصالهای طولانیمدت میتواند منابع محدود وبسرور یا تجهیزات واسطه را تحت فشار قرار دهد.
حملات مبتنی بر سوءاستفاده از پروتکلهای وب:
برخی حملات از رفتار یا قابلیتهای پروتکلهای وب برای ایجاد مصرف نامتناسب منابع استفاده میکنند. نمونههایی مانند HTTP/2 Rapid Reset نشان میدهند که رفتار خاص پروتکل میتواند در شرایط مشخص، بار زیادی بر زیرساخت ایجاد کند.
وجود چنین حملاتی به معنای ناامن بودن ذاتی HTTP/2 یا سایر پروتکلهای وب نیست؛ دفاع مؤثر به نسخه نرمافزار، وصلههای امنیتی، تنظیمات و قابلیتهای محافظتی وابسته است.
روشهای دفاعی مهم برای مقابله با حملات لایه کاربرد:
استفاده از WAF و محافظت تخصصی لایه ۷
- محدودسازی نرخ درخواست
- مدیریت رباتها
- کنترل هزینه عملیات API
- کشکردن محتوای مناسب
- تنظیم timeout و محدودیت اتصال
- بهینهسازی پایگاه داده و پایش رفتار کاربران
۴. حملات ترکیبی و چندبرداری (Multi-Vector DDoS)
در حملات چندبرداری، مهاجم از بیش از یک روش یا لایه حمله استفاده میکند. برای مثال، ممکن است همزمان ترافیک حجمی شبکه، فشار بر اتصالهای TCP و درخواستهای HTTP مخرب ایجاد شود. هدف این رویکرد میتواند افزایش احتمال موفقیت، دشوارتر کردن تشخیص یا درگیر کردن چند بخش از تیم دفاع باشد.
برای مقابله با حملات چندبرداری، اتکا به یک ابزار یا یک شاخص مانند پهنای باند کافی نیست. سازمان باید ترافیک شبکه، نرخ بسته، وضعیت اتصالها، درخواستهای کاربردی و سلامت وابستگیهای سرویس را بهصورت یکپارچه بررسی کند.
انواع حملات DDoS بر اساس مقیاس و شدت
علاوه بر دستهبندی بر اساس لایه شبکه، میتوان حملات DDoS را از نظر مقیاس عملیاتی و دامنه اثر نیز بررسی کرد. بااینحال، باید توجه داشت که هیچ آستانه عددی ثابتی برای تعریف حمله کوچک، متوسط یا بزرگ وجود ندارد. شدت واقعی حمله به ظرفیت زیرساخت، معماری سرویس، نوع ترافیک و توان دفاعی سازمان وابسته است.
۱. حملات با مقیاس محدود
در این سطح، حمله ممکن است یک وبسایت کوچک، سرور منفرد، سرویس خاص یا یک نقطه پایانی API را هدف قرار دهد. برای مثال، ممکن است یک سرور با منابع پردازشی محدود در اثر تعداد زیادی درخواست یا اتصال همزمان دچار اختلال شود، حتی اگر نرخ ترافیک از نظر پهنای باند چندان زیاد نباشد.
در چنین شرایطی، محدودسازی نرخ درخواست، تنظیم صحیح وبسرور، استفاده از کش، بررسی لاگها و مسدودسازی الگوهای مخرب میتواند مفید باشد؛ البته به شرط آنکه کنترلهای دفاعی پیش از گلوگاه اصلی قرار گرفته باشند.
۲. حملات با مقیاس متوسط
در این سطح، ممکن است چندین سرور، یک مرکز داده یا بخش قابلتوجهی از زیرساخت یک سازمان تحت فشار قرار گیرد. پیامد حمله میتواند شامل افزایش تأخیر، اشباع ظرفیت فایروال، افت کارایی متعادلکننده بار، افزایش خطاهای برنامه یا اختلال در ارتباط میان سرویسها باشد.
در این مقیاس، استفاده از معماری چندلایه، خدمات مقابله با DDoS، توزیع بار و هماهنگی با ارائهدهنده اینترنت اهمیت بیشتری پیدا میکند.
۳. حملات بزرگ و بسیار حجیم
حملات بزرگ ممکن است ظرفیت لینکهای ارتباطی، زیرساخت ارائهدهنده اینترنت یا تجهیزات مرزی سازمان را تحت فشار قرار دهند. در چنین شرایطی، حتی سرورهای قدرتمند و خوشپیکربندی نیز ممکن است به دلیل اشباع مسیر ارتباطی از دسترس خارج شوند.
نکته کلیدی این است که اگر ظرفیت لینک ورودی پیش از رسیدن ترافیک به فایروال یا سرور اشباع شود، فیلتر کردن بستهها روی همان سرور مشکل اصلی را حل نمیکند. ترافیک مخرب باید در نقطهای بالادست و پیش از عبور از گلوگاه حذف یا کاهش داده شود.
۴. حملات گسترده و چندمنطقهای
برخی حملات، چندین نشانی IP، منطقه جغرافیایی، سرویس یا مرکز داده را هدف قرار میدهند. این حملات میتوانند همزمان چند نقطه از معماری را تحت فشار قرار دهند. در این شرایط، توزیع جغرافیایی زیرساخت بهتنهایی کافی نیست؛ زیرا ممکن است همه نقاط به یک ارائهدهنده بالادستی، یک سامانه DNS، یک پایگاه داده مرکزی یا یک وابستگی مشترک متکی باشند.
مقابله با چنین حملاتی به ظرفیت توزیعشده، هماهنگی عملیاتی، مسیریابی مناسب، محافظت در لبه شبکه و برنامه پاسخگویی از پیش طراحیشده نیاز دارد.
حملات DDoS چه مشکلاتی برای سرویسدهنده ایجاد میکنند؟
اثر حمله DDoS صرفاً به قطع کامل سرویس محدود نیست. گاهی سرویس ظاهراً فعال است، اما عملکرد آن به حدی افت میکند که کاربران نمیتوانند عملیات خود را تکمیل کنند.
۱. اشباع پهنای باند
در حملات حجمی، ترافیک ورودی ممکن است ظرفیت لینک ارتباطی سازمان را پر کند. در این وضعیت، بستههای کاربران واقعی نیز ممکن است با تأخیر، افت یا حذف مواجه شوند. اگر اشباع در لینک بالادستی رخ دهد، افزایش منابع پردازشی سرور تأثیر مستقیمی بر مشکل نخواهد داشت.
۲. اشباع منابع پردازشی
پردازنده، حافظه، ظرفیت پردازش بستهها و منابع سیستمعامل ممکن است در اثر ترافیک یا درخواستهای پرتعداد مصرف شوند. در نتیجه، پردازش درخواستهای عادی کندتر شده یا سیستم نتواند درخواست جدیدی بپذیرد.
۳. اشباع جدول اتصالها و تجهیزات امنیتی
فایروالهای حالتمند، متعادلکنندههای بار و برخی تجهیزات شبکه برای مدیریت اتصالها به منابع محدود نیاز دارند. اگر ظرفیت این منابع پر شود، امکان دارد اتصال کاربران واقعی نیز با مشکل مواجه شود؛ حتی اگر پهنای باند هنوز به سقف اسمی خود نرسیده باشد.
۴. فشار بر پایگاه داده و سرویسهای وابسته
در حملات لایه کاربرد، ممکن است درخواستهای ورودی باعث اجرای پرسوجوهای سنگین، عملیات پردازشی تکراری یا فراخوانی مداوم سرویسهای داخلی شوند. این وضعیت میتواند موجب افزایش زمان پاسخ پایگاه داده، پر شدن Connection Pool، افزایش صف درخواستها یا اختلال در سرویسهای وابسته شود.
۵. افزایش هزینههای زیرساخت
در معماریهای ابری، افزایش خودکار منابع (Auto Scaling) ممکن است باعث افزایش هزینه شود. مصرف ترافیک، درخواستهای پردازشی، فراخوانی APIها و سایر منابع صورتحسابپذیر نیز میتوانند هزینه غیرمنتظره ایجاد کنند. بنابراین، افزایش ظرفیت بدون کنترل مصرف و تشخیص حمله ممکن است از نظر مالی نیز مشکلساز باشد.
۶. اختلال در تجربه کاربری و از دست رفتن درآمد
کند شدن صفحات، خطا در ورود کاربران، شکست تراکنشها و قطعی خدمات میتواند نرخ تبدیل فروشگاه اینترنتی را کاهش دهد و مشتریان را به سمت گزینههای جایگزین سوق دهد.
۷. آسیب به اعتبار سازمان
اختلال طولانیمدت یا تکرارشونده در سرویسهای عمومی میتواند اعتماد مشتریان و شرکای تجاری را کاهش دهد. در صنایع حساس، پیامدهای قراردادی یا الزامات گزارشدهی نیز ممکن است مطرح شوند.
۸. اختلال در سامانههای مشترک و سرویسهای حیاتی
اگر سرویسهای مختلف سازمان از یک سامانه احراز هویت، DNS، API Gateway، درگاه ارتباطی یا زیرساخت مشترک استفاده کنند، اختلال در یکی از این اجزا میتواند دامنه وسیعتری پیدا کند. به همین دلیل، ارزیابی ریسک DDoS باید وابستگیهای فنی و نقاط شکست مشترک را نیز در بر بگیرد.
چگونه حمله DDoS را تشخیص دهیم؟
تشخیص بهموقع حمله میتواند زمان واکنش را کاهش دهد؛ اما افزایش ترافیک بهتنهایی دلیل قطعی حمله نیست. رویدادهایی مانند کمپین تبلیغاتی، انتشار محتوای پربازدید، بهروزرسانی برنامه یا افزایش طبیعی کاربران نیز ممکن است ترافیک را بهطور ناگهانی بالا ببرند.
برای تشخیص دقیقتر، باید چند دسته شاخص بررسی شوند.
شاخصهای شبکه
- افزایش غیرعادی نرخ بیت بر ثانیه (bps).
- افزایش نرخ بسته بر ثانیه (pps).
- رشد تعداد اتصالهای همزمان یا اتصالهای نیمهباز.
- افزایش افت بسته یا ازدحام در لینکهای ارتباطی.
- تغییر ناگهانی توزیع پروتکلها، پورتها یا منابع ترافیک.
شاخصهای سرویس و برنامه
- افزایش زمان پاسخ و نرخ خطاهای HTTP.
- رشد درخواستها به مسیر یا API مشخص.
- افزایش مصرف CPU، حافظه یا منابع پایگاه داده.
- افزایش Timeout، طول صفها یا شکست تراکنشها.
- افت نرخ موفقیت عملیات کاربران واقعی.
شاخصهای امنیتی و رفتاری
- تکرار الگوهای غیرعادی در درخواستها.
- افزایش درخواستهای فاقد رفتار معمول کاربران.
- توزیع غیرعادی درخواستها میان مسیرها یا منابع.
- افزایش فعالیت رباتها یا درخواستهای مشکوک از منابع متعدد.
هیچیک از این شاخصها بهتنهایی برای تشخیص همه حملات کافی نیستند. همچنین، تعداد زیاد IPهای مبدأ لزوماً به معنای حمله نیست و یک IP واحد نیز همیشه نماینده یک کاربر واحد نیست؛ بهخصوص در شبکههای دارای NAT یا زیرساختهای پراکسی.
بهترین رویکرد، ترکیب دادههای NetFlow یا IPFIX، تلهمتری تجهیزات شبکه، لاگهای برنامه، معیارهای سلامت سرویس و مقایسه با خط مبنای ترافیک عادی است.
مقابله با حملات DDoS در مقیاس بزرگ
مقابله با حملات بزرگ DDoS یکی از چالشهای مهم معماری شبکه و امنیت سایبری است. در این مقیاس، دفاع مؤثر به یک ابزار منفرد یا افزایش ساده ظرفیت سرور وابسته نیست؛ بلکه باید از چند لایه محافظتی استفاده شود و تصمیمهای دفاعی در سطح شبکه، ارائهدهنده اینترنت و برنامه هماهنگ باشند.
اصل اول: دفاع باید پیش از گلوگاه انجام شود
مهمترین اصل در مقابله با حملات حجمی این است که ترافیک مخرب باید پیش از اشباع منبع محدود حذف یا کاهش داده شود.
فرض کنید سازمانی یک لینک اینترنت با ظرفیت ۱۰ گیگابیت بر ثانیه دارد و ترافیک ورودی از ظرفیت قابل استفاده آن بیشتر میشود. اگر تجهیزات سازمان تنها پس از ورود ترافیک به این لینک آن را فیلتر کنند، بستههای مخرب قبلاً ظرفیت ارتباطی را مصرف کردهاند.
در چنین شرایطی، راهکار مناسب ممکن است شامل فیلترینگ در شبکه ارائهدهنده، انتقال ترافیک به زیرساخت پاکسازی یا استفاده از یک شبکه مقابله با DDoS با ظرفیت و پوشش مناسب باشد.
این اصل درباره حملات لایه کاربرد نیز صدق میکند، اما محل گلوگاه میتواند متفاوت باشد. برای مثال، در یک HTTP Flood ممکن است پهنای باند مشکل اصلی نباشد و هزینه پردازش درخواست در برنامه یا پایگاه داده عامل اختلال باشد.
اصل دوم: استفاده از سرویس تخصصی مقابله با DDoS
سرویسهای تخصصی مقابله با DDoS معمولاً از ترکیبی از ظرفیت شبکه، تشخیص ترافیک غیرعادی، فیلترینگ خودکار و هدایت ترافیک به زیرساختهای مناسب استفاده میکنند.
این خدمات میتوانند توسط ارائهدهندگان اینترنت، شرکتهای تخصصی امنیت شبکه یا ارائهدهندگان زیرساخت ابری ارائه شوند.
بسته به سرویس و معماری، قابلیتهای زیر ممکن است در دسترس باشند:
- شناسایی و کاهش حملات لایه ۳ و ۴.
- مقابله با حملات حجمی و برخی حملات بازتابی.
- محافظت از HTTP و HTTPS در لایه کاربرد.
- فیلترینگ ترافیک پیش از رسیدن به زیرساخت اصلی.
- توزیع ترافیک میان نقاط حضور جغرافیایی مختلف.
- ارائه گزارشهای حمله و دادههای تلهمتری.
- پشتیبانی عملیاتی در رخدادهای شدید.
نکته مهم این است که همه سرویسهای موسوم به DDoS Protection قابلیتهای یکسانی ندارند. هنگام انتخاب سرویس باید دقیقاً بررسی کرد که چه پروتکلها، پورتها، نشانیهای IP، انواع ترافیک و سناریوهای حمله تحت پوشش قرار میگیرند.
اصل سوم: استفاده از شبکه توزیع محتوا (CDN) و Anycast
شبکه توزیع محتوا یا CDN میتواند محتوای قابل کش را در نقاط مختلف شبکه ارائه دهد و بخشی از درخواستها را از زیرساخت اصلی دور کند.
در بسیاری از معماریها، CDN با سرویسهای محافظت از DDoS و WAF ترکیب میشود تا ترافیک در لبه شبکه بررسی شود و درخواستهای نامعتبر یا مخرب پیش از رسیدن به سرور اصلی متوقف شوند.
Anycast نیز روشی برای اعلام یک آدرس IP یکسان از چندین نقطه شبکه است. در این معماری، مسیریابی شبکه تعیین میکند که ترافیک به کدام نقطه برسد. توزیع ترافیک در یک شبکه Anycast میتواند فشار حمله را میان چند نقطه پخش کند و امکان مقابله نزدیکتر به مبدأ را فراهم آورد.
بااینحال، Anycast بهتنهایی تضمین نمیکند که حمله بهطور مساوی میان نقاط توزیع شود یا هر حملهای قابل مهار باشد. ظرفیت هر نقطه، سیاستهای مسیریابی، الگوی ترافیک و توان پاکسازی شبکه همچنان اهمیت دارند.
استفاده از CDN فقط زمانی محافظت مؤثری برای سرور اصلی ایجاد میکند که مسیر دسترسی مستقیم به سرور اصلی نیز کنترل شده باشد. اگر مهاجم بتواند CDN را دور بزند و مستقیماً به IP سرور اصلی متصل شود، بخشی از مزیت دفاعی معماری از بین میرود.
برای کاهش این ریسک، سازمان باید دسترسی به سرور مبدأ را به مسیرهای مجاز محدود کند، پیکربندی فایروال را بررسی کند و مطمئن شود که سرویسهای حساس از مسیر محافظتشده قابل دسترسی هستند.
اصل چهارم: پاکسازی ترافیک در بالادست (Traffic Scrubbing)
در معماریهای پاکسازی ترافیک، ترافیک ورودی به یک زیرساخت تخصصی هدایت میشود. این زیرساخت با استفاده از سیاستهای فیلترینگ و تحلیل ترافیک تلاش میکند ترافیک مخرب را حذف کند و ترافیک مجاز را به مقصد برساند.
دو الگوی رایج وجود دارد:
پاکسازی دائمی (Always-on):
ترافیک بهصورت مستمر از مسیر زیرساخت محافظتی عبور میکند. این روش میتواند امکان شناسایی و کاهش سریعتر حملات را فراهم کند، اما نیازمند طراحی مناسب مسیر، سازگاری پروتکلها و ارزیابی هزینه است.
پاکسازی هنگام حمله (On-demand):
در شرایط عادی، ترافیک از مسیر اصلی عبور میکند و هنگام تشخیص حمله، مسیر ترافیک به زیرساخت پاکسازی تغییر میکند. این روش ممکن است برای برخی معماریها مناسب باشد، اما زمان تشخیص، هماهنگی مسیریابی و تأخیر در فعالسازی باید ارزیابی شوند.
برای حملات حجمی شدید، هدایت ترافیک به زیرساختی با ظرفیت کافی میتواند حیاتی باشد؛ زیرا فیلترینگ محلی پس از اشباع لینک، بهتنهایی مؤثر نیست.
اصل پنجم: استفاده از BGP و RTBH با طراحی کنترلشده
در شبکههای بزرگ، ارائهدهندگان خدمات ممکن است از سازوکارهای مسیریابی برای مدیریت حملات استفاده کنند.
یکی از روشها، (Remotely Triggered Black Hole) یا به اختصار RTBH است. این روش با همکاری شبکههای مسیریابی، ترافیک مقصد مشخص را به مسیری هدایت میکند که بستهها در آن حذف میشوند.
RTBH میتواند از ادامه اشغال منابع در بخشهایی از شبکه جلوگیری کند، اما یک محدودیت اساسی دارد: ترافیک مقصد موردنظر را نیز حذف میکند و در نتیجه سرویس هدف عملاً از دسترس خارج میشود.
بنابراین، RTBH بیشتر یک اقدام مهار خسارت در شرایط خاص است، نه راهکاری که سرویس را همزمان در دسترس نگه دارد. استفاده از آن باید مطابق سیاستهای مسیریابی و توافقهای عملیاتی با ارائهدهنده شبکه انجام شود.
در برخی معماریها، روشهای دقیقتر فیلترینگ مبتنی بر BGP نیز ممکن است به کار گرفته شوند؛ اما این روشها نیازمند پشتیبانی شبکه بالادستی، سیاستهای معتبر و کنترل دقیق دامنه اثر هستند.
نکته: تغییرات مسیریابی باید توسط افراد مجاز و بر اساس رویههای از پیش تعریفشده انجام شوند. تغییر نادرست میتواند باعث قطع دسترسی گستردهتر یا ایجاد مشکل مسیریابی شود.
اصل ششم: طراحی معماری مقاوم و توزیعشده
زیرساخت مقاوم در برابر DDoS باید طوری طراحی شود که از کار افتادن یک جزء به اختلال کامل سرویس منجر نشود.
اقدامات مهم عبارتاند از:
- توزیع سرویس میان چند نقطه ارائه خدمات.
- حذف نقاط شکست مشترک تا حد امکان.
- استفاده از Load Balancer و طراحی مناسب توزیع بار.
- تفکیک سرویسهای عمومی از بخشهای داخلی و حساس.
- کاهش وابستگی سرویسهای حیاتی به یک مسیر ارتباطی.
- استفاده از افزونگی در DNS و اجزای حیاتی معماری، متناسب با نیاز سرویس.
- بررسی ظرفیت اتصالهای شبکه، فایروالها، لودبالانسرها و پایگاه داده.
- طراحی محدودیت مصرف منابع برای جلوگیری از اثر آبشاری.
بااینحال، توزیع بار و Auto Scaling بهتنهایی راهکار مقابله با DDoS نیستند. اگر حمله پیش از رسیدن ترافیک به سامانه توزیع بار، لینک ارتباطی را اشباع کند، افزایش تعداد سرورها مشکل را برطرف نمیکند. همچنین، افزایش خودکار منابع ممکن است هزینههای زیادی ایجاد کند.
اصل هفتم: محافظت تخصصی از لایه کاربرد
در حملات HTTP Flood و حملات مشابه، هدف اصلی ممکن است هزینه پردازش درخواستها باشد. بنابراین، راهکارهای لایه کاربرد باید مکمل دفاع شبکه باشند.
اقدامات مهم شامل موارد زیر است:
۱. استفاده از WAF:
فایروال برنامه وب میتواند درخواستها را بر اساس مجموعهای از قواعد و ویژگیهای آنها ارزیابی کند. بااینحال، WAF عمومی بهتنهایی جایگزین سرویس تخصصی مقابله با حملات حجمی نیست.
۲. محدودسازی نرخ درخواست:
برای APIها و مسیرهای حساس، محدودیت درخواست باید متناسب با نوع عملیات، هویت کاربر یا کلید API و ظرفیت سرویس تنظیم شود.
۳. مدیریت رباتها:
تحلیل رفتار، اعتبارسنجی درخواستها و استفاده از چالشهای مناسب میتواند بخشی از ترافیک خودکار مخرب را کاهش دهد. این کنترلها باید طوری تنظیم شوند که کاربران واقعی و ابزارهای مجاز آسیب نبینند.
۴. کشکردن هوشمند:
محتوای ثابت و پاسخهای قابل کش میتوانند بار سرور اصلی را کاهش دهند. البته محتوای شخصیسازیشده، دادههای حساس و پاسخهای وابسته به هویت کاربر باید با سیاستهای صحیح کش مدیریت شوند.
۵. محدودیت منابع و Timeout:
تنظیم زمان انتظار، تعداد اتصالهای همزمان، اندازه درخواست و محدودیت پردازش میتواند از مصرف نامتناسب منابع جلوگیری کند.
۶. محافظت از پایگاه داده:
بهینهسازی پرسوجوها، محدودیت همزمانی، Connection Pool مناسب و جداسازی منابع کاری میتوانند اثر درخواستهای پرهزینه را کاهش دهند.
۷. بهروزرسانی نرمافزار و پروتکلها:
آسیبپذیریهای پیادهسازی و نسخههای قدیمی میتوانند در برخی شرایط شدت حمله را افزایش دهند. بهروزرسانی باید مطابق مدیریت تغییر و پس از ارزیابی سازگاری انجام شود.
اصل هشتم: همکاری با ISP و مراکز پاسخگویی
در حملات بزرگ، سازمان ممکن است بهتنهایی امکان حذف ترافیک را در نقطه مناسب نداشته باشد. همکاری با ارائهدهنده اینترنت و سرویسدهنده محافظت از DDoS برای انتقال دادههای حمله، اعمال فیلتر بالادستی و هماهنگی مسیریابی اهمیت زیادی دارد.
اطلاعات مفید برای تیم دفاع عبارتاند از:
- زمان آغاز و روند تغییر حمله.
- IPها و پیشوندهای مقصد تحت تأثیر.
- پروتکلها، پورتها و نرخ ترافیک.
- نرخ بیت و نرخ بسته.
- الگوی اتصالها و درخواستها.
- محل مشاهده ازدحام یا افت بسته.
- شاخصهای سلامت برنامه و سرویسهای وابسته.
- اقدامات دفاعی انجامشده و اثر آنها.
جمعآوری این اطلاعات باید بهصورت ساختاریافته انجام شود تا تیمهای مختلف بتوانند درباره علت اختلال و روش مناسب کاهش اثر آن تصمیم بگیرند.
برنامه عملیاتی مقابله با حمله DDoS
سازمانهایی که به سرویسهای عمومی و حیاتی وابسته هستند، بهتر است برای مواجهه با حمله برنامهای از پیش تعریفشده داشته باشند. تصمیمگیری بدون برنامه در شرایط بحران میتواند موجب اتلاف زمان یا تشدید اختلال شود.
مرحله اول: پیش از حمله؛ آمادگی و کاهش ریسک
- شناسایی سرویسهای عمومی، IPها، دامنهها و APIهای حساس.
- تعیین ظرفیت واقعی لینکها، فایروالها، سرورها و سرویسهای وابسته.
- بررسی پوشش واقعی سرویس مقابله با DDoS.
- تهیه خط مبنای ترافیک عادی و تعیین آستانههای هشدار.
- تعریف مسئولیتهای تیم شبکه، امنیت، زیرساخت و مدیریت بحران.
- تدوین راهکارهای تماس اضطراری با ISP و ارائهدهندگان محافظت.
- آزمایش سناریوهای پاسخگویی در محیط مجاز و کنترلشده.
- بررسی امکان بازیابی سرویس پس از پایان حمله.
مرحله دوم: هنگام حمله؛ تشخیص و مهار
- تأیید اولیه رخداد: بررسی شود که اختلال ناشی از حمله است یا افزایش طبیعی بار، خرابی تجهیزات یا مشکل نرمافزاری.
- تعیین گلوگاه: مشخص شود مشکل در لینک ارتباطی، پردازش بسته، جدول اتصالها، برنامه، پایگاه داده یا یک وابستگی مشترک قرار دارد.
- دستهبندی ترافیک: بر اساس دادههای شبکه و برنامه مشخص شود که حمله حجمی، پروتکلی، لایه کاربرد یا ترکیبی است.
- فعالسازی کنترل متناسب: بسته به نوع حمله، از فیلترینگ بالادستی، پاکسازی ترافیک، قواعد WAF، محدودسازی نرخ یا سایر کنترلهای مناسب استفاده شود.
- حفظ دسترسی کاربران واقعی: قواعد دفاعی باید تا حد امکان ترافیک مشروع را حفظ کنند. مسدودسازی گسترده IPها یا مناطق جغرافیایی بدون بررسی ممکن است کاربران واقعی را نیز از سرویس محروم کند.
- پایش مداوم: پس از اعمال هر تغییر، نرخ ترافیک، افت بسته، زمان پاسخ، نرخ خطا و موفقیت درخواستهای واقعی بررسی شود.
- ارتباطات سازمانی: وضعیت رخداد، اقدامات انجامشده و اثرات عملیاتی باید به افراد مسئول اطلاع داده شود. در صورت لزوم، ارتباط با مشتریان و ذینفعان نیز مطابق برنامه ارتباطات بحران انجام شود.
مرحله سوم: پس از حمله؛ بازیابی و بهبود
پایان یافتن ترافیک مخرب لزوماً به معنای بازیابی کامل سرویس نیست. صفهای پردازش، اتصالهای باقیمانده، منابع اشغالشده یا وابستگیهای مختلشده ممکن است همچنان نیازمند بررسی باشند.
اقدامات پس از حمله شامل موارد زیر است:
- تأیید بازیابی عملکرد سرویس.
- بررسی لاگها و دادههای تلهمتری.
- ارزیابی اثربخشی کنترلهای دفاعی.
- شناسایی نقاط شکست و ظرفیتهای ناکافی.
- بررسی هزینههای ناشی از رخداد.
- بازبینی قواعد فیلترینگ و تنظیمات زیرساخت.
- بهروزرسانی برنامه پاسخگویی و اجرای تمرینهای اصلاحی.
چکلیست انتخاب سرویس مقابله با DDoS
هنگام انتخاب یک سرویس محافظتی، نباید تنها به عدد ظرفیت اعلامشده یا عبارتهایی مانند «محافظت کامل» اتکا کرد. بررسی موارد زیر ضروری است:
- پوشش لایهها: آیا لایههای ۳ و ۴ و در صورت نیاز لایه ۷ پوشش داده میشوند؟
- ظرفیت شبکه: ظرفیت محافظتشده و محدودیتهای سرویس چیست؟
- محل پاکسازی: آیا ترافیک پیش از اشباع لینک سازمان فیلتر میشود؟
- نوع سرویس: آیا سرویس فقط برای HTTP/HTTPS است یا پروتکلهای دیگر را هم پوشش میدهد؟
- زمان واکنش: تشخیص، فعالسازی و اعمال سیاستها چه فرایندی دارند؟
- حفاظت از مبدأ: آیا امکان محدود کردن دسترسی مستقیم به سرور اصلی وجود دارد؟
- تلهمتری: چه گزارشها و شاخصهایی در اختیار تیم فنی قرار میگیرد؟
- پشتیبانی: آیا در رخدادهای شدید، تیم عملیاتی در دسترس است؟
- هزینه: هزینه ثابت، ترافیک، پاکسازی و افزایش مصرف چگونه محاسبه میشود؟
- محدودیتها: چه شرایطی از پوشش خارج است و چه مسئولیتهایی بر عهده مشتری قرار دارد؟
انتخاب نهایی باید بر اساس مدل تهدید، الزامات دسترسپذیری، معماری شبکه، بودجه و نیازهای عملیاتی سازمان انجام شود.
اشتباهات رایج در مقابله با DDoS
تصور اینکه افزایش پهنای باند همیشه کافی است
افزایش ظرفیت میتواند آستانه تحمل حملات حجمی را بالا ببرد، اما حملات بزرگتر یا حملات متمرکز بر منابع پردازشی همچنان میتوانند اختلال ایجاد کنند.
اتکا به فایروال محلی برای همه حملات
فایروال محلی برای بسیاری از کنترلهای امنیتی ضروری است، اما اگر لینک ورودی پیش از رسیدن ترافیک به آن اشباع شود، فایروال بهتنهایی مشکل را حل نمیکند.
مسدودسازی تمام IPهای پرترافیک
ترافیک پرتعداد همیشه مخرب نیست. همچنین، حملات توزیعشده میتوانند از منابع متعدد استفاده کنند و مسدودسازی کورکورانه باعث آسیب به کاربران مشروع شود.
فرض اینکه CDN همه انواع DDoS را متوقف میکند
CDN میتواند در بسیاری از معماریها نقش مهمی در کاهش حملات ایفا کند، اما پوشش آن به نوع سرویس، پروتکلها، تنظیمات، ظرفیت و محافظت از سرور اصلی بستگی دارد.
تکیه صرف بر Auto Scaling
افزایش خودکار منابع میتواند برای بار مشروع مفید باشد، اما ممکن است در برابر حملات شدید ناکافی باشد یا هزینههای زیادی ایجاد کند. Auto Scaling باید همراه با کنترل نرخ، محدودیت بودجه و محافظت تخصصی استفاده شود.
نادیده گرفتن وابستگیهای مشترک
اگر همه سرویسها به یک DNS، درگاه ارتباطی یا پایگاه داده وابسته باشند، توزیع سرورها لزوماً مانع اختلال گسترده نمیشود.
آیا حمله DDoS به معنای نفوذ به سرور است؟
خیر. هدف اصلی حمله DDoS مختل کردن دسترسپذیری سرویس است و این حمله الزاماً به معنای دسترسی غیرمجاز به دادهها یا کنترل سرور نیست.
بااینحال، در زمان رخداد باید سایر نشانههای امنیتی نیز بررسی شوند؛ زیرا حمله DDoS ممکن است مستقل از نفوذ باشد یا همزمان با فعالیتهای مخرب دیگری رخ دهد.
بنابراین، تیم امنیت نباید بدون شواهد نتیجه بگیرد که دادهها سرقت شدهاند؛ همانطور که نباید صرفاً به دلیل مشاهده DDoS، احتمال سایر رخدادهای امنیتی را نادیده بگیرد.
جمعبندی
حملات DDoS یکی از تهدیدهای مهم علیه دسترسپذیری سرویسهای دیجیتال هستند. این حملات ممکن است پهنای باند، ظرفیت پردازش بستهها، وضعیت اتصالها یا منابع لایه کاربرد را هدف قرار دهند. به همین دلیل، تشخیص و مقابله مؤثر با آنها به شناخت معماری سرویس و محل گلوگاه نیاز دارد.
برای حملات محدود، تنظیم صحیح سرور، کنترل نرخ و بهینهسازی برنامه میتواند نقش مهمی داشته باشد؛ اما در حملات بزرگ، محافظت در بالادست، همکاری با ارائهدهنده اینترنت، پاکسازی ترافیک، شبکه توزیعشده و هماهنگی تیمهای فنی اهمیت بیشتری پیدا میکنند.
هیچ ابزار یا روش واحدی تضمین نمیکند که همه حملات DDoS در هر مقیاسی متوقف شوند. رویکرد قابل اتکا، ترکیب چند لایه دفاعی، برنامه پاسخگویی از پیش طراحیشده، پایش مداوم و آزمون مستمر معماری در برابر سناریوهای واقعی و مجاز است.
در نهایت، هدف از طراحی زیرساخت مقاوم در برابر DDoS فقط جلوگیری از قطعی نیست؛ بلکه حفظ دسترسی کاربران مشروع، محدود کردن خسارت عملیاتی و مالی و بازیابی سریع سرویس در شرایط بحرانی است.
سرویس مقابله هوشمند با حملات DDoS
شرکت امین رای آماده ارائه سرویس هوشمند ضد DDoS به سازمانها است.